750.000 de identități expuse. Cine răspunde și cine plătește?
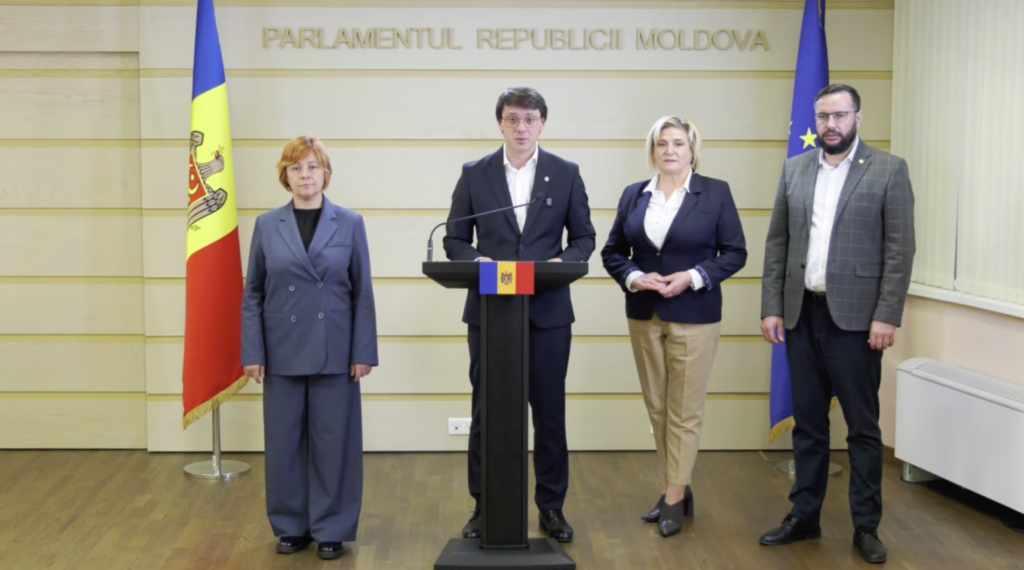
Deputatul Alexandru Verșinin cere o investigație independentă privind atacul cibernetic asupra serviciilor publice digitale și pune la dispoziția cetățenilor formularul de plângere către Centrul Național pentru Protecția Datelor cu Caracter Personal (CNPDCP), împreună cu pașii concreți prin care își pot apăra drepturile și pot solicita despăgubiri.
Chișinău, 28 octombrie 2026
Ce s-a întâmplat
Potrivit Agenției de Guvernare Electronică, în perioada 19–23 octombrie 2026 aproximativ un milion de IDNP-uri au fost interogate în tentative de extragere neautorizată a datelor cu caracter personal. Estimările preliminare arată că au fost extrase seturi de date aferente la circa 750.000 de IDNP-uri.
Extragerea a fost oprită pe 23 octombrie, la ora 11:30. Autoritățile au deconectat preventiv 82 de servicii publice și peste 30 de sisteme informaționale, iar noi tentative de acces au fost blocate pe 25 și 27 octombrie. Amploarea exactă a incidentului este încă în curs de verificare.
Ce date sunt în joc
Nu vorbim doar despre nume și prenume. Potrivit informării oficiale, datele vizate includ date de identificare, informații despre membrii familiei, statutul de asigurat, medicul de familie, prestații sociale, pensii, dizabilitate, permise de conducere, fotografii, vehicule, companii deținute sau administrate, precum și informații financiare – IBAN-uri, datorii fiscale și istoricul plăților MPay.
Autoritățile precizează că nu toate persoanele afectate au avut expuse toate aceste categorii de date, că nu au fost identificate modificări în registrele de stat și că datele cardurilor bancare nu au fost afectate. Totuși, datele extrase pot fi folosite în tentative de fraudă, escrocherii telefonice și furt de identitate.
„Nu afirm că fiecare cetățean afectat a fost deja victima unei fraude. Afirm însă că datele extrase pot crea riscuri reale, iar aceste riscuri nu trebuie minimalizate.” – Alexandru Verșinin
Cine răspunde? Întrebările adresate Guvernului
Remedierea incidentului nu închide problema responsabilității. Deputatul Alexandru Verșinin a formulat public cinci întrebări:
- Cine a verificat securitatea acestor sisteme înainte de atac?
- Cine avea obligația să prevină extragerile masive de date?
- Ce controale de securitate au existat și de ce nu au împiedicat accesările?
- Au fost efectuate audituri de securitate? Ce deficiențe au identificat și cine trebuia să le remedieze?
- Când vor fi informați individual cetățenii afectați?
„Un atac cibernetic nu demonstrează automat neglijența unui funcționar. Dar tocmai de aceea cerem o investigație serioasă, independentă și transparentă. Nu cerem vinovați inventați. Cerem responsabili identificați pe bază de probe.”
Ce drepturi au cetățenii
Din 23 august 2026 este în vigoare Legea nr. 195/2024 privind protecția datelor cu caracter personal, care aliniază legislația Republicii Moldova la standardele europene (RGPD). Legea oferă persoanelor afectate trei instrumente:
- Plângerea la CNPDCP (art. 72);
- Acțiunea în instanța de judecată (art. 74);
- Dreptul la despăgubiri pentru prejudiciul material sau moral suferit, de la operatorul responsabil sau de la persoana împuternicită de acesta (art. 76).
Legea nu stabilește o sumă fixă. Fiecare cerere trebuie argumentată și susținută cu probe, iar despăgubirea se stabilește în funcție de circumstanțele cazului.
„Nu vă voi promite că fiecare cetățean va primi automat 10.000, 20.000 sau 50.000 de lei. Ar fi o promisiune iresponsabilă. Dar dreptul de a solicita repararea prejudiciului există și trebuie cunoscut de fiecare cetățean.”
Ce puteți face: 5 pași
Pasul 1 – Descărcați formularul. Formularul de plângere adresat CNPDCP poate fi descărcat mai jos. Îl puteți imprima și completa.
Pasul 2 – Adresați-vă mai întâi instituției care vă prelucrează datele. Solicitați confirmarea oficială dacă datele v-au fost afectate, ce categorii au fost compromise și ce măsuri de protecție s-au luat. Instituția trebuie să vă informeze despre acțiunile întreprinse în cel mult o lună de la primirea cererii, termen care poate fi prelungit cu încă două luni, cu informarea dumneavoastră (art. 12 alin. (3)). Păstrați copia cererii și răspunsul primit: în plângerea la CNPDCP se includ, după caz, informații despre adresările făcute operatorului și rezultatul acestora (art. 79 alin. (1) lit. g)). Nu presupuneți automat că toate datele v-au fost extrase.
Puteți folosi modelul de cerere către Agenția de Guvernare Electronică și Agenția Servicii Publice, pe care îl descărcați mai jos și îl completați cu datele dumneavoastră.
Pasul 3 – Completați plângerea. Indicați numele, datele de contact, instituția reclamată (dacă o cunoașteți), circumstanțele incidentului și drepturile pe care le considerați încălcate. Puteți solicita verificarea incidentului, identificarea operatorului responsabil, constatarea încălcărilor și aplicarea măsurilor legale. Atașați dovezile pe care le dețineți.
Pasul 4 – Depuneți plângerea. Transmiteți-o la CNPDCP în forma cerută de lege. Pentru depunerea electronică este necesară semnătura electronică. Păstrați dovada expedierii și numărul de înregistrare.
Pasul 5 – Solicitați despăgubiri, dacă ați suferit un prejudiciu. După identificarea operatorului responsabil, puteți cere repararea prejudiciului material și moral. Dacă cererea nu este soluționată voluntar, vă puteți adresa instanței. Plângerea la CNPDCP și acțiunea pentru despăgubiri sunt proceduri distincte.
Ce solicită deputatul Verșinin autorităților
În calitate de deputat, Alexandru Verșinin va solicita instituțiilor competente răspunsuri oficiale și documentate privind:
- Identificarea exactă a serviciilor, sistemelor și categoriilor de date afectate, fără a publica informații care ar putea compromite securitatea cetățenilor;
- Informarea persoanelor afectate, în condițiile art. 34 din Legea nr. 195/2024, și un mecanism securizat prin care fiecare cetățean să-și poată verifica situația datelor;
- Rezultatele auditului de securitate și explicarea vulnerabilităților care au permis extragerea datelor, în limitele care nu afectează investigația;
- Stabilirea răspunderii instituționale și, dacă se confirmă fapte imputabile, a răspunderii persoanelor implicate;
- Măsurile de prevenire a unor incidente similare și de sprijin pentru persoanele prejudiciate.
Concluzie
Când statul cere date personale, cere încredere. Iar când aceste date ajung în afara controlului instituțiilor, statul are datoria să explice, să remedieze și să respecte drepturile celor afectați.
„Responsabilitatea nu poate fi înlocuită cu un comunicat de presă. Transparența nu poate fi înlocuită cu promisiuni. Vigilența cetățeanului este necesară, dar obligațiile instituțiilor rămân obligații.”
Echipa deputatului Alexandru Verșinin va continua să ceară transparență și asumarea răspunderii până când autoritățile vor prezenta concluzii clare.
Sunteți printre persoanele afectate sau aveți nevoie de ajutor la completarea formularului? Scrieți-ne: contact@pda.md.